Hameçonnage (Phishing)

Qu’est-ce que c’est ?

L’hameçonnage, est une technique de fraude utilisée par des fraudeurs pour obtenir vos informations personnelles et bancaires (identifiants, mots de passe, numéros de carte bancaire, etc.), en imitant des entreprises ou des institutions de confiance, comme votre fournisseur d’accès, ou votre site de streaming ou même la BCI.
Ces fraudes prennent plusieurs formes :

  • E-mails ou SMS (phishing / smishing) invitant à cliquer sur un lien ou à saisir vos codes.
  • Appels téléphoniques où l’escroc se fait passer pour votre banque, un conseiller, ou une institution publique, parfois en affichant un numéro légitime (spoofing).

Leur objectif est toujours le même : obtenir vos informations confidentielles afin de réaliser des opérations frauduleuses.


Exemple

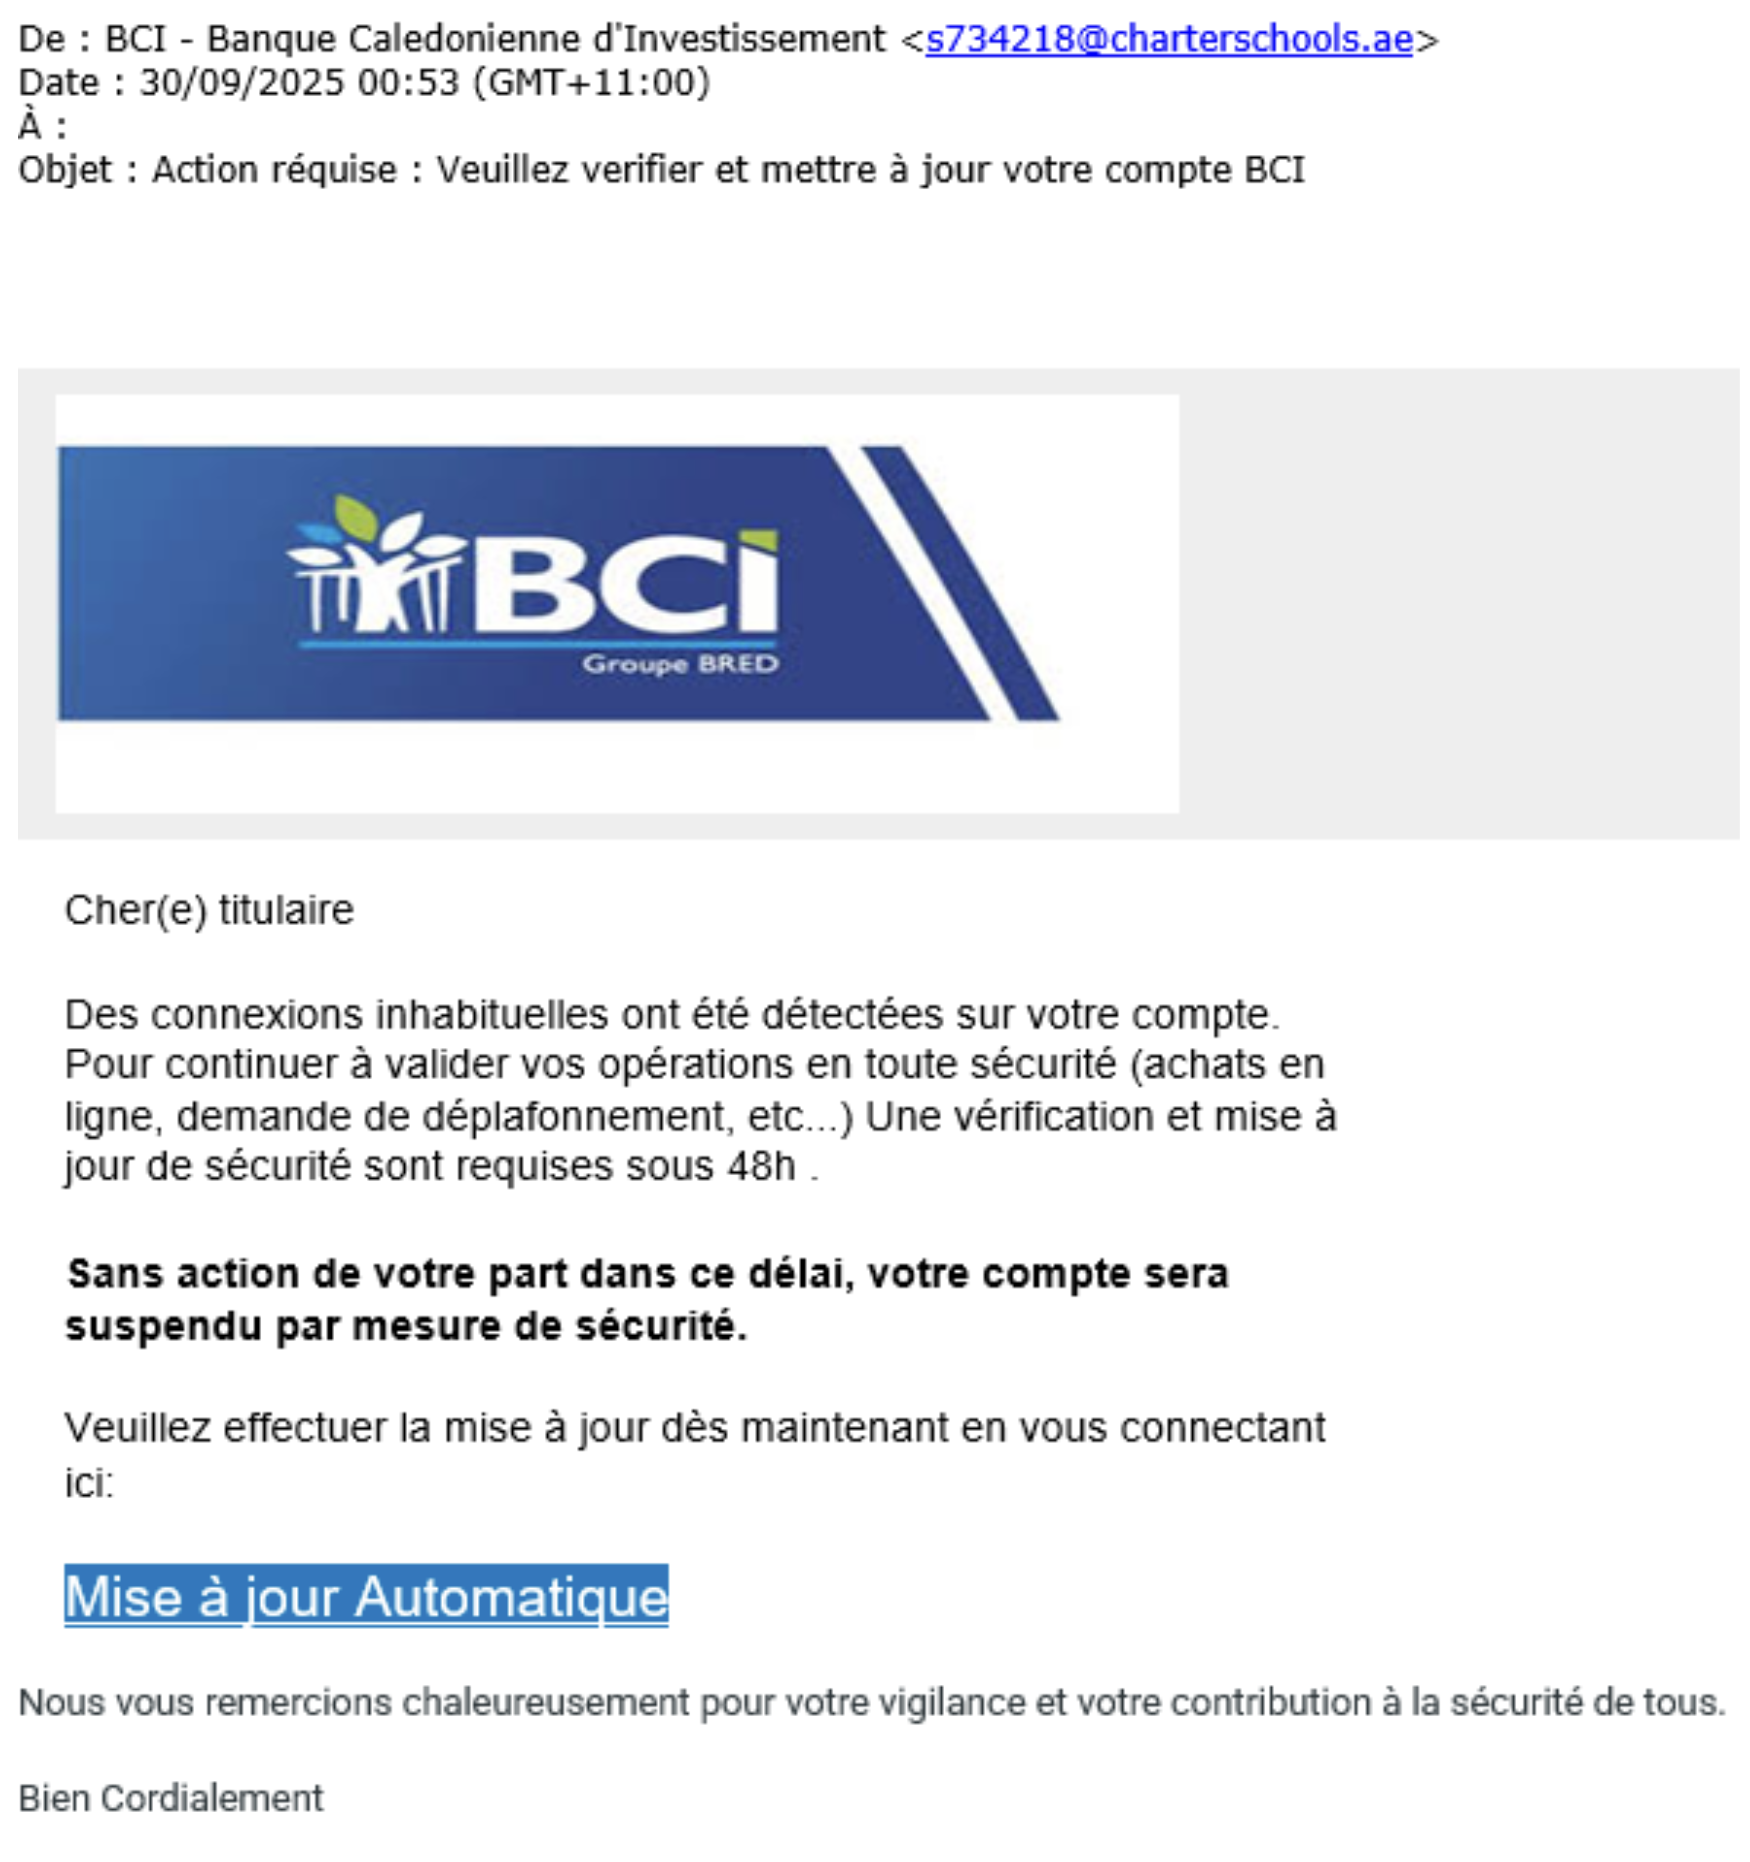
  • Vous recevez un e-mail prétendument envoyé par la BCI indiquant que votre compte sera bloqué si vous ne cliquez pas sur un lien pour "vérifier vos informations". Une fois le lien cliqué, vous êtes redirigé vers un faux site imitant celui de votre banque.
  • Un message SMS indique une activité suspecte sur votre compte bancaire et vous demande de répondre avec vos coordonnées ou de cliquer sur un lien.
  • Un individu se faisant passer pour un conseiller BCI vous appelle et vous demande vos coordonnées cartes pour "annuler un doublon d’achat".
  • Vous êtes invité à effectuer un paiement sur un site e-commerce frauduleux, où vos données bancaires sont directement collectées par les escrocs.
21ca4c269bf815f5444e8a572c2e92bbeca67df3

À faire

  • Limitez la diffusion de votre adresse email et votre numéro de téléphone
  • Vérifiez l’adresse e-mail complète de l’expéditeur
    • Sur ordinateur : survolez le nom affiché avec la souris.
    • Sur mobile : touchez le nom de l’expéditeur pour afficher l’adresse réelle.
→ Elle doit se terminer par @[nomdelabanque].nc.
  • Accédez à votre espace en ligne uniquement depuis l’application mobile ou la page d’accueil de votre banque en ligne (via votre favori ou en saisissant l’adresse manuellement), sans cliquer sur le lien transmis par mail ou sms.
  • Soyez attentif au contenu de l’email et au niveau de langage : Méfiez-vous des demandes étranges, urgentes, illégitimes, alléchantes.
  • Consultez régulièrement nos conseils en matière de sécurité sur notre site

À ne pas faire

  • Ne jamais communiquer vos :
    • Identifiants et mots de passe
    • Code de validation reçu par SMS ou votre code 3DSecure (3DS).
    • Données de carte bancaire
  • Ne pas cliquer sur les liens d’un e-mail ou SMS suspect.
  • Ne pas rappeler un numéro communiqué dans un message douteux.
  • Éviter d’enregistrer vos coordonnées de carte bancaire dans votre navigateur internet ou sur des sites non sécurisés.

Ce que la BCI ne fera jamais

  • Vous demander vos codes d’accès ou un code de validation reçu par SMS.
  • Vous envoyer un lien par mail ou SMS pour “mettre à jour vos coordonnées” ou “renforcer votre sécurité”.

En cas de doute

  • Ignorez l’email, SMS ou appel téléphonique et ne suivez aucune instruction.
  • Contactez immédiatement la BCI via son numéro habituel, jamais sur celui indiqué dans l’email ou SMS.
  • Verrouillez temporairement votre carte bancaire depuis votre espace en ligne ou optez pour une opposition au +33 892 705 705  (7J/7 et 24H/24, numéro surtaxé) et conservez la référence de votre opposition.
  • Changez le mot de passe de votre espace en ligne sans attendre.
  • Surveillez les mouvements sur vos comptes.